 User Documentation
Description du groupe
Les plugins de ce groupe sont utilisés pour la connexion standard des utilisateurs aux interfaces du Site ou de l'Administration. Le plugin par défaut est l'authentification Joomla. La méthode Cookie est utilisée conjointement avec la fonction Maintenir la connexion uniquement pour la connexion au Site. Le cookie est défini après la première connexion avec l'une des autres méthodes.
Authentification - Cookie
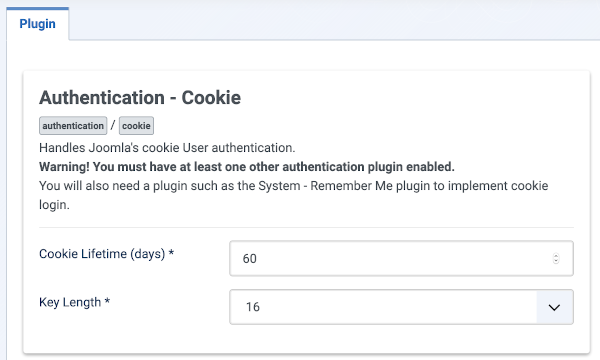
- Durée de vie du cookie Le nombre de jours avant l'expiration du cookie d'authentification. D'autres facteurs peuvent le faire expirer avant ce délai. Des durées plus longues sont moins sécurisées.
- Longueur de la clé La longueur de la clé utilisée pour chiffrer le cookie. Des longueurs plus grandes sont plus sécurisées, mais elles réduisent les performances.
Authentification - Joomla
Ce plugin traite la méthode d'authentification des utilisateurs par défaut de Joomla. Il n'a pas de paramètres.
Authentification - LDAP
Ce plugin traite l'authentification des utilisateurs auprès d'un serveur LDAP.
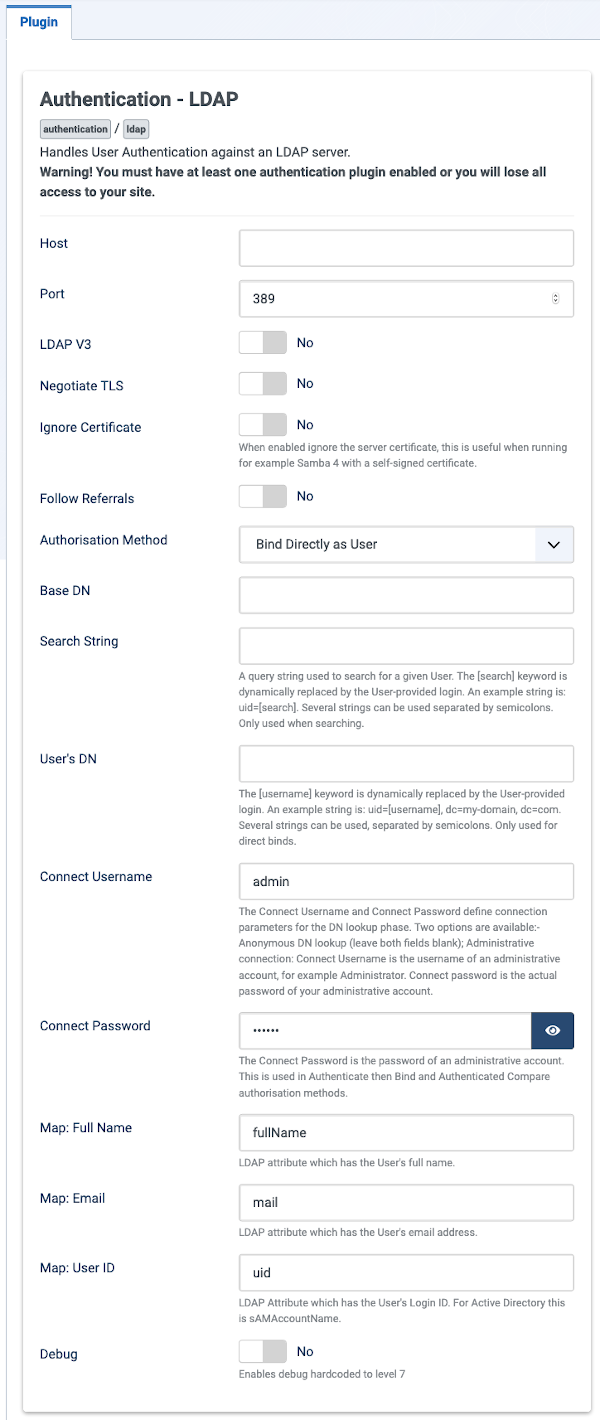
- Hôte L'URL de l'hôte. Par exemple,
openldap.mycompany.org. - Port Le numéro de port. La valeur par défaut est 389.
- LDAP V3 Indique si cet hôte utilise ou non la version 3 de LDAP. La valeur par défaut est LDAP v2.
- Négocier TLS Indique s'il faut utiliser ou non le chiffrement TLS avec cet hôte. Si réglé sur Oui, tout le trafic vers et depuis ce serveur doit être chiffré.
- Suivre les références Indique s'il faut définir l'indicateur LDAP_OPT_REFERRALS sur Oui ou Non. Pour les hôtes Windows 2003, ce paramètre doit être défini sur Non.
- Méthode d'autorisation Se connecter directement en tant qu'utilisateur ou Se connecter et rechercher.
- DN de base Le DN de base de votre serveur LDAP.
- Chaîne de recherche Une chaîne de requête utilisée pour rechercher un utilisateur donné. Le mot-clé
[search]est remplacé par l'identifiant saisi par l'utilisateur. Par exemple :uid=[search]. Plusieurs chaînes de recherche peuvent être saisies. Séparez chacune par un point-virgule;. Ceci n'est utilisé que lors de la recherche. - DN de l'utilisateur Le mot-clé [username] est remplacé dynamiquement par l'identifiant saisi par l'utilisateur. Un exemple de chaîne est :
uid=[username], dc=[my-domain], dc=[com]. Plusieurs chaînes peuvent être saisies. Séparez chacune par un point-virgule;. Ceci n'est utilisé que si la méthode d'autorisation ci-dessus est définie sur Se connecter directement en tant qu'utilisateur. - Identifiant et mot de passe de connexion Ils définissent les paramètres de connexion pour la phase de recherche du DN. Pour une recherche anonyme, laissez ces deux champs vides. Pour une connexion administrative, l'Identifiant de connexion est l'identifiant d'un compte administratif (par exemple, Administration). Dans ce cas, le Mot de passe de connexion est le mot de passe réel de ce compte administratif.
- Correspondance : Nom complet L'attribut LDAP qui contient le nom complet de l'utilisateur.
- Correspondance : E-mail L'attribut LDAP qui contient l'adresse e-mail de l'utilisateur.
- Correspondance : Id utilisateur L'attribut LDAP qui contient l'identifiant de connexion de l'utilisateur. Pour Active Directory, il s'agit de
sAMAccountName. - Débogage Active le débogage codé en dur au niveau 7.
Source : Aide Joomla dans le Guide de l'utilisateur, publié sous la licence de documentation électronique Joomla! (JEDL).