 User Documentation
Gruppenbeschreibung
Die Plugins in dieser Gruppe werden für die standardmäßige Benutzeranmeldung an der Site oder dem Administrator-Bereich verwendet. Die Standardeinstellung ist Joomla-Authentifizierung. Die Methode Cookie wird in Verbindung mit der Funktion Angemeldet bleiben nur bei der Site-Anmeldung verwendet. Das Cookie wird nach der ersten Anmeldung mit einer der anderen Methoden gesetzt.
Authentifizierung – Cookie
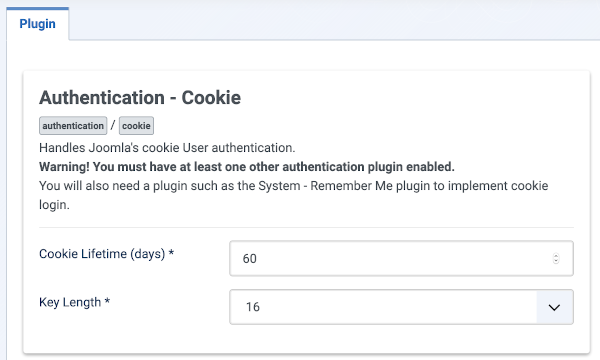
- Cookie-Lebensdauer Die Anzahl der Tage, bis das Authentifizierungs-Cookie abläuft. Andere Faktoren können dazu führen, dass es vorher abläuft. Längere Zeiträume sind weniger sicher.
- Schlüssellänge Die Länge des Schlüssels, der zum Verschlüsseln des Cookies verwendet wird. Längere Schlüssel sind sicherer, verringern jedoch die Leistung.
Authentifizierung – Joomla
Dieses Plugin verarbeitet die standardmäßige Benutzerauthentifizierungsmethode in Joomla. Es hat keine Optionen.
Authentifizierung – LDAP
Dieses Plugin verarbeitet die Benutzerauthentifizierung gegen einen LDAP-Server.
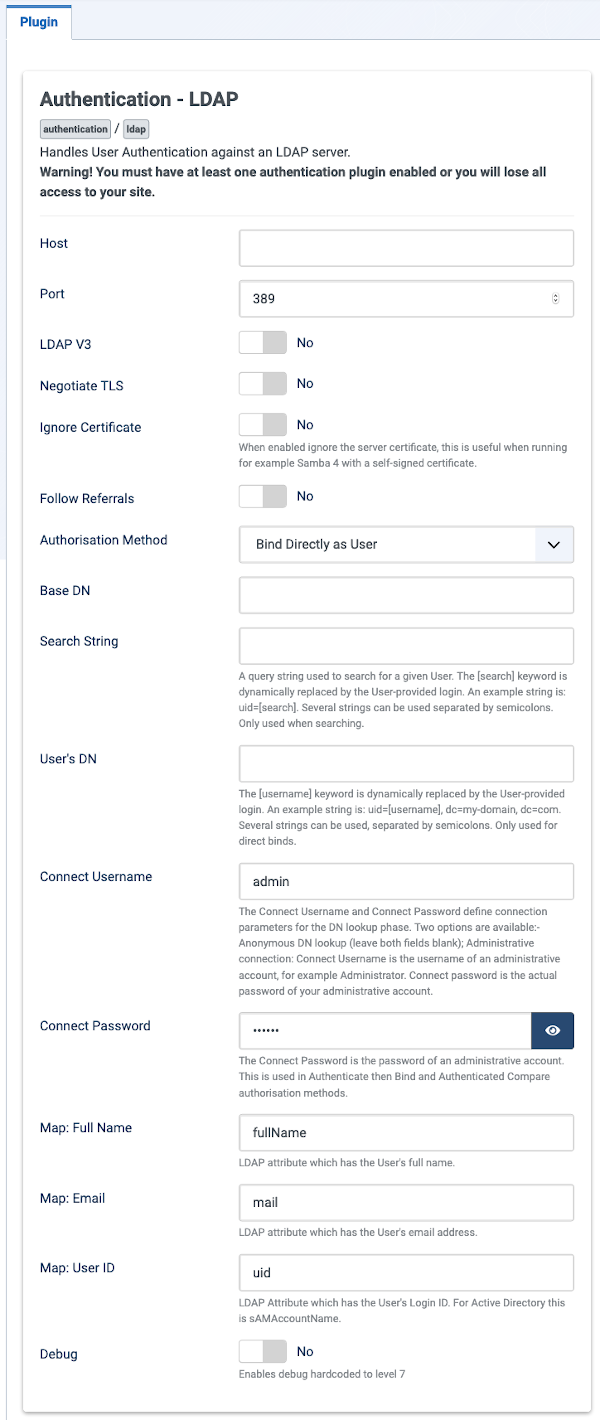
- Host Die Host-Adresse. Zum Beispiel
openldap.mycompany.org. - Port Die Portnummer. Standard ist 389.
- LDAP V3 Ob dieser Host LDAP Version 3 verwendet oder nicht. Standard ist LDAP v2.
- TLS aushandeln Ob mit diesem Host eine TLS-Verschlüsselung verwendet werden soll. Falls „Ja“ ausgewählt wurde, muss der gesamte Datenverkehr zu und von diesem Server verschlüsselt sein.
- Weiterleitungen folgen Ob das Flag LDAP_OPT_REFERRALS auf Ja oder Nein gesetzt werden soll. Bei Windows-2003-Hosts muss dies auf Nein gesetzt werden.
- Autorisierungsmethode Direkt als Benutzer anmelden (Bind) oder Anmelden und Suchen (Bind and Search).
- Base DN Der Base DN Ihres LDAP-Servers.
- Suchzeichenfolge Eine Abfragezeichenfolge, die verwendet wird, um nach einem bestimmten Benutzer zu suchen. Das Schlüsselwort
[search]wird durch den vom Benutzer eingegebenen Login ersetzt. Zum Beispiel:uid=[search]. Es können mehrere Suchzeichenfolgen eingegeben werden. Jede wird durch ein Semikolon;getrennt. Dies wird nur bei der Suche verwendet. - Benutzer-DN Das Schlüsselwort [username] wird dynamisch durch den vom Benutzer eingegebenen Benutzernamen ersetzt. Ein Beispielstring lautet:
uid=[username], dc=[my-domain], dc=[com]. Es können mehrere Zeichenfolgen eingegeben werden. Jede wird durch ein Semikolon;getrennt. Dies wird nur verwendet, wenn die oben genannte Autorisierungsmethode auf Direkt als Benutzer anmelden (Bind) gesetzt ist. - Verbindungsbenutzername und Verbindungspasswort Diese definieren die Verbindungsparameter für die DN-Suchphase. Für eine anonyme Suche beide Felder leer lassen. Bei einer administrativen Verbindung ist der Verbindungsbenutzername der Benutzername eines administrativen Kontos (zum Beispiel Administrator). In diesem Fall ist das Verbindungspasswort das tatsächliche Passwort zu diesem administrativen Konto.
- Zuordnung: Vollständiger Name Das LDAP-Attribut, das den vollständigen Namen des Benutzers enthält.
- Zuordnung: E-Mail Das LDAP-Attribut, das die E-Mail-Adresse des Benutzers enthält.
- Zuordnung: Benutzer-ID Das LDAP-Attribut, das die Login-ID des Benutzers enthält. Für Active Directory ist dies
sAMAccountName. - Debug Aktiviert das Debugging, fest eingestellt auf Stufe 7.
Quelle: Joomla-Hilfe im Benutzerhandbuch, veröffentlicht unter der Joomla! Electronic Documentation License (JEDL).